
CI가 한 번 새면, 계속 쓰여요
“유출된 CI의 재사용을 막기 위해 정기적 또는 유출 시 갱신할 수 있도록 제도 개선 방안을 마련하고 있다”
김종철 방송미디어통신위원회 위원장이 지난 8일 자신의 SNS에 남긴 말이에요. 신한은행 고객정보 유출 사고를 계기로, 새 나간 개인 식별정보가 계속 재사용되면서 2차 피해로 번지는 걸 막겠다는 뜻이죠.
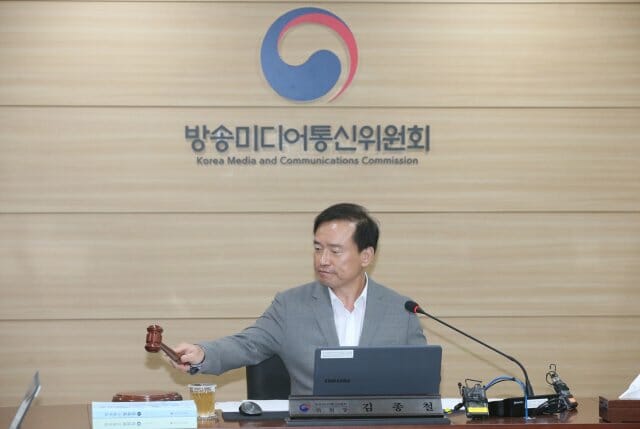
방미통위는 신한은행 사고 이후 연계정보(CI)를 정기적으로 갱신하거나 유출 시 변경할 수 있도록 제도 개선을 추진하고 있어요. 유출된 CI가 그대로 쓰이면서 추가 피해로 이어지는 것을 차단하겠다는 조치입니다. 김 위원장은 이날 “신한은행의 CI 운영 및 관리실태를 현장 점검할 계획”이라며 “미흡한 부분이 있으면 법에 따라 엄정 조치하겠다”고 예고했습니다.
CI를 쉽게 풀면 이렇습니다. 온라인에서 특정 개인을 식별하기 위해 주민등록번호를 암호화한 전자정보예요. 이름과 생년월일이 담긴 주민등록번호의 ‘암호화 버전’이라고 보면 이해가 쉬운데, 생성부터 보관까지 안전조치 의무가 법령으로 정해져 있고 그 관리를 방미통위가 맡습니다. 문제는 한 번 만들어지면 좀처럼 바뀌지 않는다는 점이었죠.
숫자를 보면 피해 규모가 드러납니다. 신한은행은 지난달 말 대출모집인의 간편 조회 서비스를 통해 고객 2만5천여 명의 개인·신용정보가 유출된 사실을 확인했어요. 유출 항목에는 고객명과 전화번호, 연소득, 산출한도 같은 대출 신청 정보와 함께 주민등록번호 66건, CI 97건도 포함됐습니다. 주민등록번호는 몇십 건에 그쳤지만, 그보다 재사용 위험이 큰 CI까지 샜다는 게 이번 제도 개선의 출발점이죠.
업계에서는 이 사안을 단순한 한 건의 사고로 보지 않습니다. 금융보안 관계자들은 CI가 다른 서비스의 본인확인 단계에서도 두루 쓰이는 만큼, 재사용이 계속되면 피해가 다른 금융사로 옮겨붙을 수 있다고 봐요. 앞서 이번 유출 사고로 은행권 전반의 자체점검과 금융당국의 긴급 대응 회의까지 이어진 것도 같은 맥락입니다.
이게 우리한테 뭐가 의미 있냐면요. 주민등록번호는 새더라도 함부로 바꿀 수 없지만, CI는 제도만 정비하면 갱신하거나 유출 시 교체할 수 있는 정보라는 점이 핵심이에요. 비밀번호를 주기적으로 바꾸듯 개인 식별정보에도 ‘만료일’을 두자는 발상인 셈입니다. 제도가 도입되면 한 번 유출된 정보가 평생 따라다니는 위험이 줄어들 여지가 생기죠.
다만 갱신 주기를 얼마로 잡을지, 유출을 확인한 뒤 누가 어떤 절차로 CI를 바꿔줄지, 본인확인을 하는 민간 서비스들이 새 CI 체계로 언제 넘어올지까지 풀 문제는 남아 있어요. 방미통위는 현장 점검 결과를 바탕으로 구체적인 개선안을 다듬을 방침입니다.
이번 변화는 개인정보 보호의 초점이 ‘유출을 막는 일’에서 ‘유출된 정보를 쓸 수 없게 만드는 일’로 넓어지고 있다는 신호로 읽혀요. 사고를 100% 막기 어렵다면, 새 나간 정보에 수명을 정해 주는 쪽이 더 현실적인 방어선이 될 수 있겠습니다.
- 원문: 지디넷코리아 — 김종철 방미통위원장, 신한은행 CI 유출에 “갱신 제도 추진”
- 작성: sw4u 9시뉴스 안나영 / 2026-10-10 09:07