
창구가 아니라 옆문을 두드린 공격, 이제 막을 수 있을까요
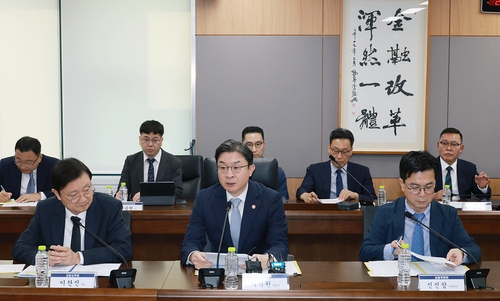
AI가 스스로 취약점을 찾아 문을 두드리는 시대, 그 문을 잠그는 일은 결국 누구 몫일까요. 10월 4일 정부서울청사에서 열린 ‘전 금융권 긴급 점검회의’가 이 물음에 첫 답을 내놨습니다. 이억원 금융위원장이 직접 주재한 자리에는 금융감독원과 금융보안원, 업권별 협회, 주요 금융회사 7개사뿐 아니라 과학기술정보통신부·개인정보보호위원회·경찰청까지 참석했어요.
회의의 결론은 분명합니다. 업무에 꼭 필요한 경우를 빼고는 외부 접근을 원칙적으로 차단하고, 이미 공유된 공격 정보가 있는데도 점검을 소홀히 해 비슷한 사고가 나면 관련 법령에 따라 엄정히 책임을 묻겠다는 겁니다. 지난달 30일 신한은행 사고 접수 당일 현장조사에 들어간 데 이어, 지난 2일에는 업권에 보안점검 체크리스트를 배포해 자체점검과 결과 보고를 요청했죠. 이번 회의는 그 대응을 업권 전체로 넓힌 자리입니다.
피해 규모도 구체적으로 드러났습니다. 신한은행 대출모집인용 서비스에서 고객 2만5729명 정보가 유출됐고, KB국민은행에서 119명, 하나은행에서 89명, BNK부산은행에서 외주 직원 11명의 정보가 새 나갔어요. 2금융권도 예외가 아니었습니다. 예가람저축은행에서는 약 4만명, 현대캐피탈에서는 주택대출 모집인 146명의 이름과 주민등록번호, 휴대전화번호가 빠져나갔죠. 정부는 금융권을 포함해 기업 2만8천곳에 보안점검을 권고했습니다.
눈여겨볼 건 공격을 벌인 도구의 정체입니다. 보안업체 오아시스시큐리티가 추적한 결과, AI 기반 침투 프레임워크 ‘ARTEX’ 관련 인터넷 인프라가 약 360개, 또 다른 AI 공격 자동화 도구 ‘사이버스트라이크AI’ 관련 인프라는 약 1000개 규모로 관측됐어요. 이런 도구는 정해진 작업만 반복하는 기존 스캐너와 달리, 수집한 정보를 스스로 분석해 다음 행동을 정하고 필요한 공격 도구를 불러 쓰는 자동 조수에 가깝습니다. 과거에는 숙련된 공격자가 직접 자산을 조사하고 취약점을 골라 공격해야 했지만, 이제는 그 과정 상당 부분이 자동화되는 셈이에요.
김근용 오아시스시큐리티 대표는 “중요한 것은 ARTEX 서버가 몇 대 발견됐느냐는 숫자 자체가 아니라, AI로 침투 과정의 상당 부분을 자동화하는 시스템이 인터넷상에서 상당한 규모로 관측된다는 점”이라고 짚었어요.
이억원 위원장은 “AI를 활용한 해킹 가능성도 배제할 수 없다”며 AI 공격은 AI로 막는 보안체계와 제로트러스트 원칙을 당부했습니다. 여기에 “보안은 비용이 아니라 투자”라는 말을 덧붙였죠. 금융당국은 공격 IP와 수법이 실제 탐지·차단체계에 반영됐는지, 보안패치가 이뤄졌는지도 확인하도록 했습니다.
이번 변화는 금융 보안의 무게중심이 고객용 앱 방어에서 공격 인프라 선제 추적으로 옮겨가고 있다는 신호로 읽혀요. 고객용 앱을 향한 정면 공격은 여러 겹으로 막아 왔지만, 이번에 뚫린 곳은 대출모집인과 직원이 쓰는 업무용 시스템이었습니다. 자동화된 공격이 옆 통로를 훑는 속도를 사람 손과 정해진 규칙만으로 따라잡기 어렵다는 뜻이거든요. 다음 확인 지점은 각 금융사의 자체점검 결과 보고 시한과, 조사가 가상자산·핀테크 업권까지 번지는지 여부입니다.
원문: 전자신문 — 금융위, 연쇄 해킹사태에 全금융권 소집…”유사 사고시 엄정 책임”
보조 출처: ZDNet Korea — “신한 공격 추정 AI 해킹도구 아르텍스, 한국서 4개 발견”
작성: sw4u 9시뉴스 안나영 / 2026-10-04 21:00